17.1° Constanța
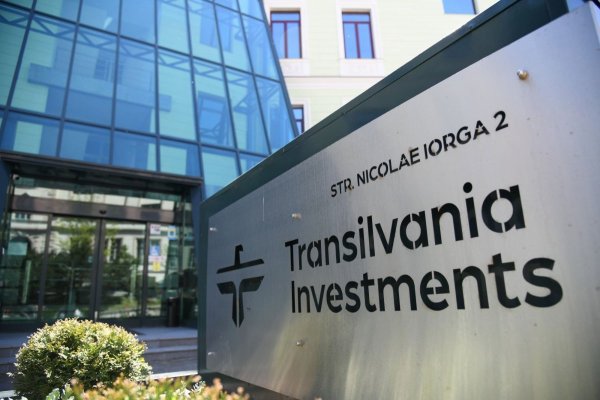
Banca Transilvania, amendată după ce a permis accesarea neautorizată a unor conturi
Banca Transilvania, amendată după ce a permis accesarea neautorizată a unor conturi
Facebook Instagram X Whatsapp Linkedin PinterestAutoritatea Națională de Supraveghere a Prelucrării Datelor cu Caracter Personal anunță că Banca Transilvania a fost amendată cu suma de 9.841 lei (echivalentul sumei de 2000 euro) pentru încălcarea regulamentului GDPR. Banca a permis accesarea neautorizată a conturilor unui client de către o rudă a acestuia prin aplicația de mobile banking, informează economica.net.

”Autoritatea Națională de Supraveghere a finalizat în luna martie 2023 o investigație la operatorul Banca Transilvania SA și a constatat încălcarea dispozițiilor art. 5 alin. (1) lit. a) și alin. (2), art. 12 și art. 13, coroborat cu art. 83 alin. (5) lit. a) și b) din Regulamentul (UE) 2016/679. (…) Investigația a fost demarată ca urmare a unei plângeri transmisă de o persoană fizică ce a semnalat o posibilă încălcare a dispozițiilor Regulamentului (UE) 2016/679”, arată Autoritatea.
Clientul s-a adresat Băncii Transilvania pentru eliberarea unui card pe numele unei rude, cu posibilitatea accesării de către acesta doar a contului în euro. La momentul ridicării cardului, clientul și persoana care avea drept de operare pe contul în euro utilizau o anumită aplicație de Internet Mobile Banking a Băncii Transilvania care permitea restricționarea vizualizării unor conturi. Cu toate acestea, după activarea serviciului Internet Mobile Banking pentru utilizarea noii aplicații, ruda petentului a putut accesa neautorizat toate conturile titularului.

Ca atare, s-a constatat că operatorul nu a făcut dovada că, la momentul utilizării datelor clientului său, a furnizat acestuia, într-o formă concisă, transparentă, inteligibilă și ușor accesibilă, informații privind destinatarii sau categoriile de destinatari ai datelor cu caracter personal, astfel cum prevede art. 13 alin. (1) lit. e) coroborat cu art. 12 din Regulamentul (UE) 2016/679.
Prin urmare, operatorul nu a făcut dovada informării persoanei vizate (clientului) cu privire la faptul că, în cadrul noii aplicații, datele bancare aferente tuturor conturilor sale, urmau să fie dezvăluite către persoana desemnată (ruda acestuia)”, arată Autoritatea Națională de Supraveghere.
Banca Transilvania a primit și măsuri corective privind alinierea aplicației Internet Banking la dispozițiile Regulamentul GDPR. Uniunea Europeană a implementat Regulamentul General privind Protecția Datelor (GDPR) în 2018. Scopul acestuia a fost de a oferi cetățenilor UE mai mult control asupra datelor personale și asupra confidențialității lor. Organizațiile, companiile sau chiar asociațiile de proprietari care nu au respectat legislația au primit amenzi usturătoare, care continuă să crească în fiecare an.
Legea 190 din 2018, la articolul 7, menţionează că activitatea jurnalistică este exonerată de la unele prevederi ale Regulamentului GDPR, dacă se păstrează un echilibru între libertatea de exprimare şi protecţia datelor cu caracter personal.
 Urmărește-ne pe Google News
 Adaugă-ne ca sursă în Google
 Urmărește-ne pe WhatsApp