18.4° Constanța
Jaf digital la 4 dimineața! Coșmarul prin care a trecut o constănțeancă atacată de hackerii „din Los Angeles“
Jaf digital la 4 dimineața! Coșmarul prin care a trecut o constănțeancă atacată de hackerii „din Los Angeles“
Facebook Instagram X Whatsapp Linkedin PinterestO breșă minoră în sistemele de operare ale telefoanelor mobile lasă utilizatorii complet descoperiți în fața unor rețele internaționale de criminalitate virtuală, care profită de orele de somn pentru a prelua controlul total asupra vieții private. Agresorii cibernetici reușesc să treacă de barierele de securitate ale conturilor iCloud și Android, obținând acces instantaneu la portofelele virtuale, galeriile foto și corespondența bancară. Detaliile din teren scot la iveală un fenomen de o agresivitate extremă, în care mascarea identității prin locații false transformă identificarea infractorilor într-o misiune aproape imposibilă pentru victime și autorități.
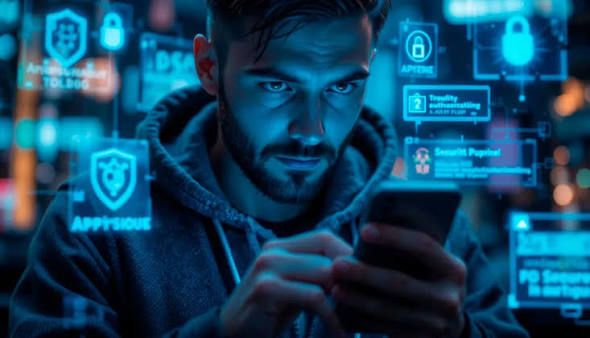
 Hacker în timp ce sparge un dispozitiv mobil
Dispozitivele mobile, concepute inițial pentru a simplifica tranzacțiile mari sau plățile pe internet, au devenit în ultimii ani principala sursă de vulnerabilitate pentru cetățeni. Acest fenomen a intrat brusc în atenția comunității după ce tentativele de intruziune nu mai vizează doar serverele marilor corporații, ci telefoanele unor oameni simpli, lăsați fără apărare în fața unor atacuri complet automatizate. Lumea a ajuns să conștientizeze gravitatea situației din cauza unui tipar de operare extrem de pervers, infractorii acționând la adăpostul nopții, mizând pe faptul că utilizatorii dorm și nu pot reacționa în timp util pentru a bloca accesul ilegal.
Faptul că intruziunile se produc la ore târzii confirmă o premeditare clară a atacatorilor, care folosesc exploit-uri avansate pentru a sparge conturile de stocare de la distanță. O singură notificare de sistem ignorată poate însemna pierderea controlului asupra adreselor de mail, unde sunt stocate contracte, date personale și documente confidențiale folosite ulterior în scop de șantaj. Panica s-a răspândit rapid în mediul virtual pe măsură ce s-a aflat că distanțele geografice nu reprezintă o barieră, hackerii fiind capabili să opereze de oriunde de pe glob prin rute complet distorsionate.
Mărturia unei intruziuni declanșate din Los Angeles
Efectele unei astfel de agresiuni informatice au fost resimțite direct de o locuitoare din Constanța, care a realizat în primele ore ale dimineții că intimitatea sa digitală fusese pusă sub o mare întrebare în timp ce dormea. Mărturia acesteia descrie perfect momentul în care a detectat bariera de securitate forțată din exterior: „Azi dimineață, când m-am trezit, primisem notificare pe la 4:00 dimineață, 5:00 dimineață, nu mai știu, că cineva din LA a încercat să-mi spargă contul de iCloud.”
Situația arată cât de complicată devine urmărirea unei piste reale în momentul în care tehnologia este folosită pentru a ascunde urmele infracțiunii. Chiar dacă sistemul de operare indică o tentativă provenită din Los Angeles, în realitate, adresa IP poate fi cumpărată sau mascată prin servere intermediare situate în țări precum Nepal, lăsând investigațiile oficiale blocate în proceduri internaționale extrem de costisitoare. Această rețea de locații false le asigură infractorilor o impunitate temporară, permițându-le să exploateze portofelele virtuale conectate între ele înainte ca victima să poată schimba setările de confidențialitate.
 Hacker în timp ce sparge un sistem de securitate
Codul Penal pedepsește dur accesul ilegal la date
Dincolo de vulnerabilitatea tehnică a dispozitivelor, legislația din România încadrează aceste acțiuni în sfera infracțiunilor informatice severe, aplicând sancțiuni drastice în funcție de scopul urmărit de atacatori. Reprezentanții legii și specialiștii în securitate cibernetică atrag atenția asupra prevederilor clare din Articolul 360 din Codul Penal privind accesul ilegal la un sistem informatic, unde se stipulează că accesul fără drept la un sistem informatic se pedepseşte cu închisoare de la 3 luni la 3 ani sau cu amendă.
Mai departe, legea arată că fapta săvârşită în scopul obţinerii de date informatice se pedepseşte cu închisoarea de la 6 luni la 5 ani, iar dacă fapta a fost săvârşită cu privire la un sistem informatic la care accesul este restricţionat sau interzis pentru anumite categorii de utilizatori prin intermediul unor proceduri, dispozitive sau programe specializate, pedeapsa este închisoarea de la 2 la 7 ani. Această duritate a legii reflectă faptul că o intruziune nu distruge doar un cont, ci compromite întreaga identitate socială și financiară a persoanei atacate.
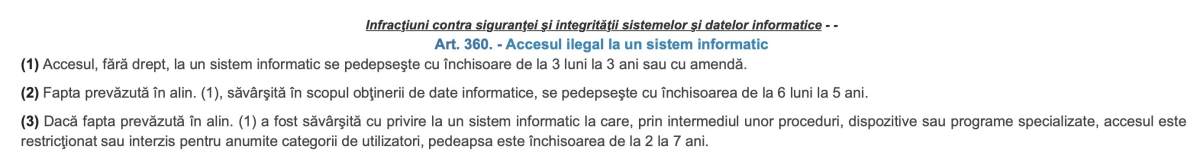 Art. 360 din Codul Penal
Dubla securizare ca singură barieră în calea prădătorilor digitali
Starea actuală a criminalității informatice demonstrează că simpla încredere în setările standard ale telefoanelor reprezintă o eroare majoră, prevenția individuală fiind singurul scut eficient împotriva pierderii datelor bancare. Activarea unor canale de verificare suplimentare și setarea unor parole complexe reprezintă singurele măsuri concrete care pot opri intruziunea înainte ca atacatorii să ajungă la informațiile vitale.
Constănțeanca afectată a arătat că fortificarea manuală a contului a rămas singura modalitate sigură de a bloca tentativele ulterioare ale rețelelor de hackeri: „Și am refăcut securitatea, am făcut-o mai strong. Și acum, dacă cumva trece de mine, trebuie să treacă și de cealaltă verificare și e puțin mai greu.”
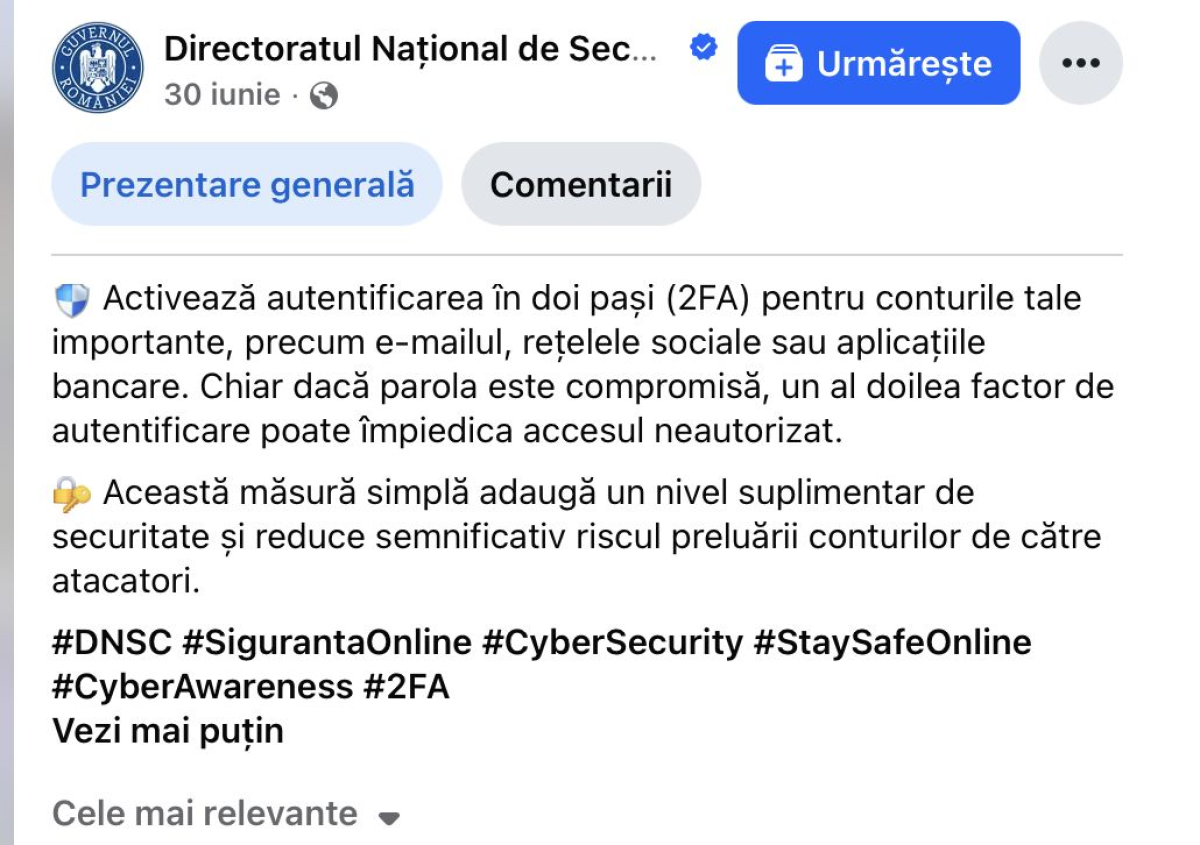 Anunț postat de Directoratul Național de Securitate Cibernetică (DNSC)
În contextul unei societăți digitalizate în ritm alert, nepăsarea față de setările de confidențialitate se traduce prin pierderi financiare imediate și șantaj.
Până când marile platforme tehnologice nu vor găsi o metodă globală de eliminare a IP-urilor frauduloase, atenția sporită a utilizatorilor rămâne decisivă.
Odată cu evoluția programelor de spargere a serverelor, utilizarea sistemelor de recunoaștere facială și a verificărilor în doi pași nu mai reprezintă o opțiune opțională, ci o necesitate absolută de supraviețuire în mediul virtual.
Legea 190 din 2018, la articolul 7, menţionează că activitatea jurnalistică este exonerată de la unele prevederi ale Regulamentului GDPR, dacă se păstrează un echilibru între libertatea de exprimare şi protecţia datelor cu caracter personal.
 Urmărește-ne pe Google News
 Adaugă-ne ca sursă în Google
 Urmărește-ne pe WhatsApp