10.6° Constanța
Hackerul român Ionuţ Mihai Păunescu, zis „Virus“, condamnat în SUA
Hackerul român Ionuţ Mihai Păunescu, zis „Virus“, condamnat în SUA
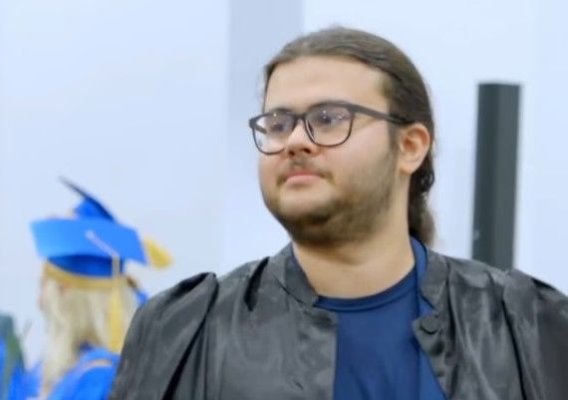
Facebook Instagram X Whatsapp Linkedin PinterestHackerul Ionuţ Mihai Păunescu, zis şi „Virus”, a fost condamnat luni la trei ani de închisoare în Statele Unite pentru mai multe infracţiuni cibernetice care au afectat inclusiv computerele NASA, informează Departamentul american de Justiţie într-un comunicat, anunță news.ro.

Persoană cu dublă cetăţenie, română şi letonă, Ionuţ Mihai Păunescu a fost extrădat în iulie 2022 din Columbia în Statele Unite unde era căutat pentru punerea în funcţiune a unui serviciu de găzduire de tip „bulletproof” care a permis infractorilor cibernetici să distribuie virusul Gozi, unul dintre cei mai distructivi viruşi de calculator din istorie din punct de vedere financiar. El ar fi facilitat şi alte infracţiuni cibernetice, cum ar fi distribuire de malware, inclusiv viruşii Zeus şi SpyEye, de tip Trojan, iniţiere şi executare de atacurilor de tip DDoS şi transmiterea de spam.
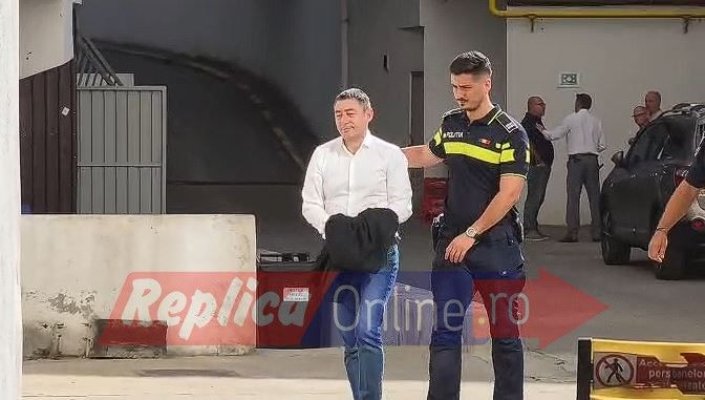
Potrivit Directoratului Naţional de Securitate Cibernetică de la Bucureşti, Păunescu a fost arestat iniţial în România în decembrie 2012 şi eliberat pe cauţiune, iar în 2021 a fost arestat din nou în Columbia, la cererea Statelor Unite.
Tribunalul federal din Manhattan l-a condamnat luni la trei ani închisoare pentru conspiraţie în vederea comiterii de intruziuni informatice întrucât a gestionat un serviciu de tip „găzduire blindată” care a permis infractorilor cibernetici să distribuie virusul Gozi, trojanul Zeus, trojanul SpyEye şi malware-ul BlackEnergy, toate acestea fiind concepute pentru a sustrage informaţii financiare confidenţiale. De asemenea, Păunescu a facilitat şi alte infracţiuni cibernetice, cum ar fi iniţierea şi executarea de atacuri distribuite de negare a serviciului (DDoS) şi transmiterea de spam, informează un comunicat al procurorului federal pentru Districtul de Sud al statului New York, Damian Williams.
Păunescu a pledat vinovat la 24 februarie 2023. La impunerea sentinţei de luni, judecătorul a declarat că Păunescu a facilitat distribuirea „unora dintre cele mai grave programe malware care circulau la acea vreme” şi „a făcut bani considerabili din acest lucru”.
La impunerea sentinţei, judecătorul a ţinut seama de faptul că inculpatul a petrecut un an şi două luni în custodie, în România şi Columbia, înainte de extrădarea sa în Statele Unite. În plus faţă de pedeapsa cu închisoarea, Păunescu, în vârstă de 39 de ani, trebuiue să returneze 3 510 000 de dolari şi să plătească o despăgubire în valoare de 18 945 de dolari.
„Păunescu a condus un serviciu de găzduire de tip bulletproof, care a permis infractorilor cibernetici din întreaga lume să răspândească programe malware care au furat informaţii financiare confidenţiale, au prăbuşit site-uri web şi au provocat alte daune. Permiţându-le infractorilor cibernetici să achiziţioneze infrastructura online pentru activitatea lor ilegală, fără a-şi dezvălui adevărata identitate, serviciul de găzduire "bulletproof" al lui Păunescu şi-a protejat clienţii criminali atât de forţele de ordine, cât şi de profesioniştii din domeniul securităţii cibernetice, şi a obţinut profituri financiare. Păunescu merge acum închisoare şi va trebui să renunţe la câştigurile sale ilicite”, a comentat procurorul federal Damian Williams după pronunţarea sentinţei.
Virusul Gozi, unul dintre cele mai dăunătoare din lume
Virusul Gozi este un cod informatic maliţios care a furat informaţii despre conturi bancare personale, inclusiv nume de utilizator şi parole, de la utilizatorii calculatoarelor afectate.
Virusul Gozi a infectat peste un milion de computere victime din întreaga lume, dintre care cel puţin 40.000 de computere din Statele Unite, inclusiv computere aparţinând Administraţiei Naţionale Aeronautice şi Spaţiale (NASA), precum şi computere din Germania, Marea Britanie, Polonia, Franţa, Finlanda, Italia, Turcia şi din alte ţări.
Virusul Gozi a provocat pierderi de zeci de milioane de dolari persoanelor fizice, întreprinderilor şi entităţilor guvernamentale ale căror computere au fost infectate.
Odată instalat, virusul Gozi - care a fost conceput în mod intenţionat pentru a fi nedetectabil de către programele antivirus - colecta date de pe calculatorul infectat pentru a capta informaţii despre conturile bancare personale, inclusiv nume de utilizator şi parole. Aceste date au fost apoi transmise către diverse servere de calculatoare controlate de infractorii cibernetici care au folosit virusul Gozi. Aceşti infractori cibernetici au folosit apoi informaţiile pentru a transfera fonduri din conturile bancare ale victimelor în conturile lor personale.
Similar cu virusul Gozi, viruşii de tip troian Zeus şi SpyEye au fost concepute pentru a fura informaţii financiare confidenţiale din computerele victimelor.
BlackEnergy a fost conceput iniţial pentru a lansa atacuri DDoS, iar ulterior a fost actualizat pentru a include capacitatea de a fura credenţiale de acces la conturi.
Serviciile de găzduire de tip „bulletproof” i-au ajutat pe infractorii cibernetici să distribuie virusul Gozi fără să se teamă de detectarea de către autorităţile de aplicare a legii. Gazdele „bulletproof” au furnizat infractorilor cibernetici care foloseau virusul Gozi infrastructura online esenţială de care aveau nevoie, cum ar fi adresele de protocol internet (IP-uri) şi serverele de calculatoare, într-o manieră concepută pentru a le permite să îşi păstreze anonimatul.
Păunescu a închiriat servere şi adrese IP de la furnizori legitimi de servicii de internet şi apoi, la rândul său, a închiriat aceste resurse infractorilor cibernetici; a furnizat servere pe care infractorii cibernetici le-au folosit ca servere de comandă şi control pentru a efectua atacuri de tip DDoS; a monitorizat adresele IP pe care le controla pentru a determina dacă acestea apar pe o listă specială de adrese IP suspecte sau nedemne de încredere şi a mutat datele clienţilor săi în diferite reţele şi adrese IP, inclusiv în reţele şi adrese IP din alte ţări, pentru a evita să fie blocate ca urmare a controalelor de securitate privată sau de aplicare a legii, citează stiripesurse.ro.
Legea 190 din 2018, la articolul 7, menţionează că activitatea jurnalistică este exonerată de la unele prevederi ale Regulamentului GDPR, dacă se păstrează un echilibru între libertatea de exprimare şi protecţia datelor cu caracter personal.
 Urmărește-ne pe Google News
 Adaugă-ne ca sursă în Google
 Urmărește-ne pe WhatsApp
Ti-a placut articolul?
Facebook Instagram X Whatsapp Linkedin PinterestCOMENTARII
Dorim ca platforma noastră să fie un spațiu al dialogului civilizat, al exprimării libere și al dezbaterilor bazate pe respect reciproc. Fiecare cititor are dreptul să își exprime opiniile, să critice, să argumenteze și să își susțină punctul de vedere, însă acest drept trebuie exercitat cu respectarea celorlalți participanți la discuție. Pentru menținerea unui mediu decent și echilibrat, nu sunt permise următoarele tipuri de comentarii: ...
Vezi regulamentul complet