2.3° Constanța
Tentativă de fraudă: Atenție la mesajele care anunță întreruperea alimentării cu energie!
Tentativă de fraudă: Atenție la mesajele care anunță întreruperea alimentării cu energie!
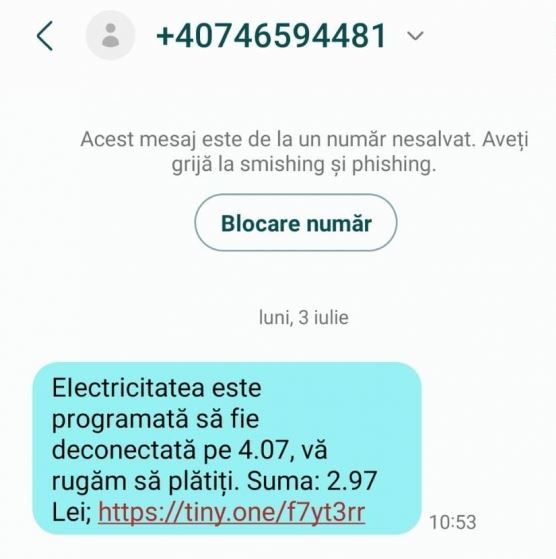
Facebook Instagram X Whatsapp Linkedin PinterestSe înmulțesc tentativele de „phishing” prin SMS la adresa românilor. După mesaje referitoare la colete prin curier sau conturi bancare, o metodă populară este cea a SMS-urilor referitoare la întreruperea furnizării de energie electrică. Mesajele conțin un link ascuns iar odată cu accesarea acestuia destinatarii riscă să deschisă larg „ușa” spre datele lor personale.

Asemenea mesaje au vizat în ultimele zile și clienții Enel, cel mai mare furnizor de energie electrică din România, cu o cotă de piață de 21% în 2022. Compania își avertizează clienții să nu acceseze link-urile.
„Furnizorii Enel Energie și Enel Energie Muntenia avertizează că o parte dintre clienții acestora ar putea fi expuși unei tentative de fraudă prin SMS. În mesajele primite, clienții sunt îndemnați să acceseze un link pentru a nu fi deconectați de la furnizarea energiei electrice, pe motiv de neplată. Dacă ați primit un mesaj de acest fel, vă recomandăm să NU dați click pe niciun astfel de link. Notificările oficiale prin SMS din partea furnizorilor Enel privind achitarea facturilor, în cazul clienților cu restanțe de plată, includ detalii privind suma de achitat și codul de plată aferent fiecărui client, dar NU conțin linkuri”, transmite Enel, scrie stiripesurse.ro.
Ce este phighing-ul
În domeniul securității calculatoarelor, înșelăciunea (denumită în engleză phishing) reprezintă o formă de activitate infracțională care constă în obținerea unor date confidențiale, cum ar fi date de acces pentru aplicații de tip bancar, aplicații de comerț electronic sau informații referitoare la carduri de credit, folosind tehnici de manipulare a datelor identității unei persoane sau a unei instituții.
O înșelăciune electronică constă, în mod obișnuit, în trimiterea de către atacator a unui mesaj electronic, folosind programe de mesagerie instantanee sau telefon, în care utilizatorul este sfătuit să-și dea datele confidențiale pentru a câștiga anumite premii, sau este informat că acestea sunt necesare datorită unor erori tehnice care au dus la pierderea datelor originale. În mesajul electronic este indicată de obicei și o adresă de web care conține o clonă a sitului web al instituției financiare sau de trading. Majoritatea phisherilor folosesc această metodă pentru a obține date bancare.
Legea 190 din 2018, la articolul 7, menţionează că activitatea jurnalistică este exonerată de la unele prevederi ale Regulamentului GDPR, dacă se păstrează un echilibru între libertatea de exprimare şi protecţia datelor cu caracter personal.
 Urmărește-ne pe Google News
 Adaugă-ne ca sursă în Google
 Urmărește-ne pe WhatsApp
Ti-a placut articolul?
Facebook Instagram X Whatsapp Linkedin PinterestCOMENTARII
Dorim ca platforma noastră să fie un spațiu al dialogului civilizat, al exprimării libere și al dezbaterilor bazate pe respect reciproc. Fiecare cititor are dreptul să își exprime opiniile, să critice, să argumenteze și să își susțină punctul de vedere, însă acest drept trebuie exercitat cu respectarea celorlalți participanți la discuție. Pentru menținerea unui mediu decent și echilibrat, nu sunt permise următoarele tipuri de comentarii: ...
Vezi regulamentul complet